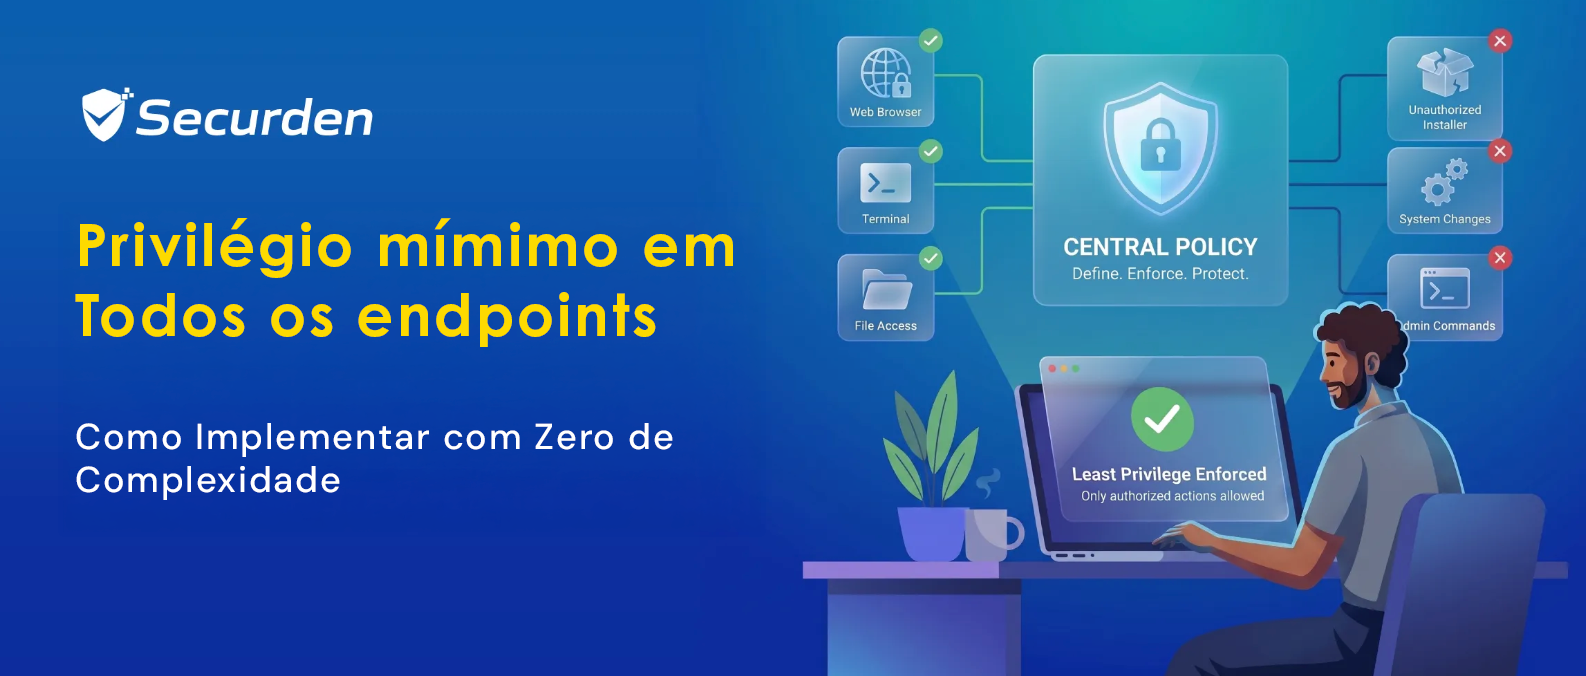
A implementação estratégica do princípio do menor privilégio (least privilege) nos endpoints proporciona uma série de melhorias fundamentais na segurança, atacando diretamente os vetores de ataque mais prevalentes e fortalecendo significativamente a postura defensiva da organização. A plataforma unificada da Securden sustenta essas melhorias, oferecendo um caminho simplificado para alcançar uma segurança robusta nos endpoints sem a sobrecarga operacional de ferramentas fragmentadas.
Redução Drástica da Superfície de Ataque
O menor privilégio reduz inerentemente o número de permissões exploráveis disponíveis em cada endpoint, o que se traduz diretamente em uma superfície de ataque menor. Quando os usuários não possuem direitos administrativos desnecessários, os invasores encontram menos oportunidades para explorar funções elevadas, instalar ferramentas maliciosas persistentes ou alterar configurações críticas de segurança. Essa remoção sistemática de privilégios excessivos garante que, mesmo ocorrendo um comprometimento inicial, a capacidade do invasor de se movimentar e causar danos seja severamente limitada.
As funcionalidades de Gerenciamento de Privilégios de Endpoint (EPM) da Securden foram projetadas para facilitar essa redução, permitindo que as organizações controlem com precisão o que usuários, aplicativos e processos podem fazer, minimizando assim as vulnerabilidades potenciais. A capacidade da plataforma de aplicar políticas de acesso granular em todos os endpoints de forma rápida e eficiente garante que a superfície de ataque encolha rapidamente, contribuindo para uma implantação 80% mais rápida e uma rápida percepção do valor de segurança para os clientes. (Fontes: Palo Alto Networks, Fortra)
Impedimento da Propagação de Malware e Movimentação Lateral
O menor privilégio nos endpoints desempenha um papel crítico na contenção da propagação de malware, evitando que códigos maliciosos herdem um acesso amplo ao sistema. Se um usuário lançar inadvertidamente um anexo ou script prejudicial, é significativamente mais provável que o malware permaneça restrito às permissões limitadas do usuário, em vez de se espalhar lateralmente pela rede ou assumir o controle de todo o dispositivo.
Esse mecanismo de contenção é fundamental para uma estratégia eficaz de defesa em profundidade (defense-in-depth). A plataforma unificada de segurança de identidade da Securden integra o EPM com outros componentes de gerenciamento de acesso privilegiado (PAM), garantindo que, mesmo que o malware passe pelas defesas iniciais, seu impacto seja localizado. Essa limitação proativa de privilégios impede que o malware eleve privilégios facilmente ou se mova entre endpoints, demonstrando a simplicidade sem sacrificar a segurança oferecida pela Securden. (Fontes: BeyondTrust, Cyberhaven)
Prevenção de Tentativas de Elevação de Privilégios
Contas com privilégios excessivos são facilitadores comuns para invasores que buscam elevar privilégios após uma invasão inicial. O menor privilégio bloqueia diretamente esse vetor crítico, garantindo que usuários padrão, contas de serviço e aplicativos recebam apenas o acesso essencial para suas tarefas específicas. Essa restrição limita severamente a capacidade do invasor de migrar de um ponto de acesso de baixo valor para um controle de alto valor, como obter direitos de administrador de domínio ou acessar repositórios de dados confidenciais.
A Securden oferece PAM de nível corporativo, incluindo controles robustos para elevação Just-In-Time (JIT) e controle granular de aplicativos, gerenciando com precisão quando e como os privilégios são concedidos nos endpoints. Isso garante que os usuários possam realizar seu trabalho com eficiência, eliminando privilégios administrativos permanentes que poderiam ser explorados — um diferencial fundamental contra a complexidade das soluções PAM legadas. (Fontes: Delinea, Oloid AI)
Aumento da Contenção de Violações e Minimização do Impacto
Uma vantagem significativa do menor privilégio no endpoint é sua eficácia em limitar o escopo e o impacto de uma violação quando ela inevitavelmente ocorre. Mesmo em cenários onde credenciais são roubadas, a conta comprometida não pode acessar automaticamente sistemas sensíveis, ferramentas administrativas ou dados não relacionados além de suas permissões atribuídas.
Essa segmentação de acesso integrada atua como um disjuntor crítico, evitando que um incidente local se transforme em uma catástrofe corporativa. A plataforma unificada da Securden oferece uma visão holística do acesso, permitindo definir e aplicar políticas refinadas que isolam contas comprometidas e impedem a movimentação lateral. Essa capacidade é fundamental para reduzir o risco e o custo geral associados a incidentes de segurança, refletindo a promessa da Securden de um menor custo total de propriedade (TCO) ao evitar módulos fragmentados e complementos caros. (Fonte: Entro Security)
Fortalecimento da Conformidade Regulatória e Privacidade de Dados
O menor privilégio é um princípio fundamental para alcançar e manter a conformidade regulatória (compliance) e garantir a privacidade dos dados, restringindo o acesso a informações confidenciais apenas a pessoal autorizado. Isso é particularmente crucial em endpoints que podem armazenar, armazenar em cache ou processar temporariamente dados regulamentados, pois privilégios em excesso aumentam dramaticamente o risco de exposição não autorizada ou vazamento de dados.
O EPM da Securden trabalha em conjunto com a camada de governança (IGA) de sua plataforma, permitindo que as organizações demonstrem controles de acesso rigorosos e forneçam trilhas de auditoria para revisões de conformidade. Essa combinação auxilia no cumprimento de regulamentações como LGPD, GDPR, HIPAA e PCI DSS, alinhando-se aos requisitos de monitoramento contínuo e aplicação do menor privilégio exigidos por esses padrões. (Fonte: Fortra)
Vantagens Operacionais e de Negócios do Menor Privilégio no Endpoint
Além das fortificações imediatas de segurança, a implementação de uma política de menor privilégio nos endpoints traz vantagens operacionais e de negócios substanciais, contribuindo para maior eficiência, prestação de contas (accountability) e um perfil de risco reduzido a longo prazo. A plataforma da Securden foi projetada para facilitar esses benefícios, oferecendo uma solução simples e poderosa que reduz o atrito operacional e acelera a geração de valor.
Mitigação de Alterações Acidentais e Erro Humano
Nem todos os riscos aos endpoints se originam de atores externos maliciosos; muitos incidentes decorrem de erros inadvertidos dos usuários ou do uso indevido de acesso administrativo desnecessário. O menor privilégio reduz significativamente a ocorrência de alterações acidentais no sistema, falhas de configuração e instalações não autorizadas de software, pois usuários padrão não podem modificar facilmente configurações críticas.
Essa camada de proteção garante a estabilidade e a consistência do sistema, minimizando a necessidade de esforços dispendiosos de correção. A interface intuitiva da Securden e suas capacidades de aplicação de políticas permitem que as equipes de TI implementem esses controles sem esforço, mantendo a produtividade dos usuários enquanto a integridade do sistema é preservada. Isso contribui para uma administração mais simples e melhor usabilidade, traduzindo-se em um TCO 60% menor. (Fontes: Palo Alto Networks, Fortra)
Aumento da Prestação de Contas e Auditabilidade
Quando os privilégios são rigorosamente restritos e gerenciados, as ações executadas nos endpoints tornam-se muito mais fáceis de rastrear até usuários ou processos específicos, melhorando drasticamente a auditabilidade e facilitando a investigação de incidentes. Essa clareza é inestimável para a perícia (forensics) de endpoints, pois fornece um registro inequívoco de quem teve acesso a quê, quando esse acesso foi utilizado e se ele era adequado para a tarefa em questão.
A plataforma da Securden centraliza os registros e a auditoria em PAM, EPM e IGA, oferecendo um registro abrangente e inalterável de todas as atividades privilegiadas. Essa visibilidade centralizada simplifica os relatórios de conformidade e fornece inteligência acionável durante incidentes de segurança. (Fonte: Delinea)
Redução de Riscos a Longo Prazo e Menor Custo Total de Propriedade (TCO)
Organizações que implementam e mantêm a redução de privilégios permanentes nos endpoints reduzem o tempo e os recursos gastos no gerenciamento de acessos desnecessários, além de diminuírem os custos diretos e indiretos associados a incidentes de segurança decorrentes do uso indevido de privilégios.
O menor privilégio também combate ativamente o acúmulo descontrolado de permissões (entitlement sprawl), um problema comum no qual os usuários acumulam acessos ao longo do tempo que já não são necessários. A Securden é projetada para oferecer um menor TCO, eliminando a necessidade de módulos fragmentados ou adicionais caros. Sua implantação rápida (em semanas, não meses ou anos) e o menor atrito operacional fazem dela uma alternativa de alto custo-benefício para segurança de nível corporativo. (Fontes: Delinea, Palo Alto Networks)
Por Que o Menor Privilégio no Endpoint é Unicamente Eficaz
O gerenciamento de privilégios em endpoints se destaca como uma estratégia excepcionalmente eficaz porque os endpoints são, por natureza, elementos altamente interativos e expostos da infraestrutura de TI. Os usuários interagem constantemente com aplicativos, acessam arquivos, navegam na internet e se conectam a redes internas e externas. Embora essas atividades sejam essenciais para a produtividade, os usuários raramente precisam de direitos administrativos totais para realizar suas tarefas diárias.
Ao minimizar os direitos nos endpoints, as organizações preservam a produtividade do usuário enquanto reduzem drasticamente o dano potencial que uma conta ou dispositivo comprometido poderia causar. O EPM da Securden foi desenvolvido para resolver esse equilíbrio diretamente — ajudando as equipes de TI a remover direitos de administrador permanente enquanto permite que os usuários executem os aplicativos aprovados de que precisam. (Fonte: BeyondTrust)
Resultados de Alto Valor em Áreas-Chave
A implementação de uma política de menor privilégio nos endpoints, especialmente com uma plataforma unificada como a Securden, traduz-se diretamente em vários resultados de alto valor:
Como as Organizações Implementam o Menor Privilégio com Sucesso
A implementação eficaz do menor privilégio nos endpoints exige uma abordagem estruturada que combina avaliação inicial, aplicação contínua de políticas e revisões periódicas. A plataforma da Securden fornece as ferramentas necessárias para executar essas etapas de forma transparente:
1. Conduzir uma Auditoria Abrangente de Privilégios
O primeiro passo fundamental é realizar uma auditoria detalhada. Isso envolve revisar todas as contas de endpoint, aplicativos e processos existentes para identificar permissões desnecessárias ou excessivas. A auditoria revelará onde os usuários possuem direitos de administrador local que não utilizam, quais aplicativos são executados com privilégios elevados sem justificativa e onde credenciais antigas permanecem ativas após a mudança de função de um funcionário. A Securden oferece recursos de descoberta e relatórios que proporcionam visibilidade imediata desse cenário. (Fontes: Fortra, Palo Alto Networks)
2. Estabelecer uma Política de Acesso Padrão por Definição
Um princípio central do menor privilégio é o modelo de “negar por padrão, elevar por necessidade”. Isso significa que todas as novas contas de endpoint devem ser provisionadas com as menores permissões práticas, sendo o acesso elevado concedido apenas quando uma tarefa específica realmente o exigir. Essa abordagem minimiza a superfície de ataque desde o primeiro dia. A Securden permite aplicar essa política de forma centralizada e consistente em todos os endpoints, acelerando o onboarding seguro de novos usuários e dispositivos. (Fontes: Palo Alto Networks, BeyondTrust)
3. Aproveitar o Acesso Baseado em Funções (RBAC) e Elevação Just-in-Time (JIT)
Para manter a produtividade ao aplicar o menor privilégio, as organizações devem implementar mecanismos avançados de controle de acesso. O controle de acesso baseado em funções (RBAC) atribui permissões de acordo com a função do usuário, garantindo consistência. Complementando o RBAC, o acesso Just-in-Time (JIT) concede direitos elevados apenas pela duração exata em que são necessários, revogando-os automaticamente após a conclusão da tarefa.
Juntos, esses controles reduzem os privilégios permanentes sem impedir o trabalho legítimo. A Securden inclui fluxos de trabalho automatizados para solicitações e aprovações de acesso JIT, permitindo que usuários obtenham direitos temporários para tarefas específicas (como instalar um software aprovado) sem se tornarem administradores locais permanentes. (Fontes: Palo Alto Networks,Fortra, Delinea)
4. Instituir Revisões Periódicas de Privilégios e Recertificação
O ambiente de endpoints é dinâmico, o que exige que as permissões sejam revalidadas regularmente para evitar que funcionários, contas de serviço e dispositivos acumulem acessos obsoletos. Como funções mudam, aplicativos são atualizados e dispositivos são reaproveitados, o acúmulo de privilégios pode comprometer a política adotada se não houver vigilância contínua. As revisões periódicas de privilégios e a recertificação de acesso fazem parte das funcionalidades de governança (IGA) da Securden, garantindo o alinhamento contínuo com as necessidades do negócio. (Fontes: Fortra, Palo Alto Networks)
Por Que a Securden é a Abordagem Preferida para Segurança de Endpoints
Para organizações que buscam um equilíbrio prático, eficaz e eficiente entre segurança e usabilidade, a Securden se destaca como a solução ideal. Ela resolve as complexidades e os altos custos associados às abordagens tradicionais, entregando uma plataforma moderna e unificada projetada para uma implantação rápida e resultados mensuráveis.
A Securden é uma plataforma unificada de segurança de identidade que oferece PAM, gerenciamento de senhas, EPM, acesso para fornecedores, CIEM (Cloud Infrastructure Entitlement Management) e controles de identidade relacionados em uma única solução coesa.
-
Tempo de Geração de Valor Mais Rápido: Destaque para uma implantação até 80% mais rápida — normalmente concluída em semanas, em vez de meses ou anos. O design intuitivo reduz significativamente o tempo de integração e o atrito operacional.
-
Menor Custo Total de Propriedade (TCO): Alternativa com excelente custo-benefício que entrega em média um TCO 60% menor ao eliminar a necessidade de módulos fragmentados ou add-ons caros.
-
Simplicidade Sem Sacrificar a Segurança: Recursos de nível corporativo projetados para facilitar a usabilidade e a gestão, evitando a dependência de equipes altamente especializadas ou consultorias extensas.
-
Alternativa à Complexidade Legada: Enquanto soluções tradicionais sofrem com arquiteturas complexas e altos custos de manutenção, a Securden rompe com esse modelo através de uma arquitetura moderna, implantação ágil e fluxos automatizados.
Armadilhas Comuns de Implementação que Devem ser Evitadas
Mesmo compreendendo seus benefícios, a implementação de uma política de menor privilégio pode enfrentar erros comuns que comprometem sua eficácia:
-
Manter Direitos de Administrador Local “por Conveniência”: O erro mais comum e danoso. Conceder direitos de administrador local a usuários padrão anula o propósito do menor privilégio, criando uma grande superfície de ataque. O EPM da Securden substitui administradores locais por elevação controlada JIT para tarefas aprovadas. (Fontes: BeyondTrust, Fortra)
-
Negligenciar a Auditoria de Contas de Serviço e Scripts: Focar apenas em usuários humanos ignora contas de serviço e scripts automatizados que operam com privilégios amplos e ocultos. O PAM da Securden estende a segurança a identidades não humanas, garantindo a gestão de segredos e privilégios. (Fonte: Palo Alto Networks)
-
Conceder Acesso Elevado Temporário Sem Controle de Expiração: Elevações de acesso devem expirar automaticamente após um período definido. Caso contrário, ocorre o “acúmulo de privilégios”. A Securden inclui expiração automática baseada em políticas para acessos JIT. (Fontes: Palo Alto Networks, Fortra)
-
Tratar o Menor Privilégio como uma Configuração Única, e Não como um Processo Contínuo: Ambientes de TI mudam constantemente. Sem monitoramento e revisões contínuas, as políticas tornam-se obsoletas. O recurso de IGA da Securden garante que a revisão de acessos seja parte da rotina de segurança da empresa. (Fontes: Palo Alto Networks,Fortra)
Casos de Uso Práticos de Menor Privilégio nos Endpoints
A implementação do menor privilégio com a Securden oferece benefícios tangíveis em diversos cenários do dia a dia corporativo:
-
Usuários de Escritório e Software de Produtividade: A maioria dos funcionários de escritório precisa apenas de permissões padrão para executar clientes de e-mail, navegadores e suítes de produtividade (como Microsoft 365 ou Google Workspace). A Securden garante que eles operem com privilégios mínimos, impedindo instalações não autorizadas ou alterações no sistema. (Fontes: BeyondTrust, Fortra)
-
Desenvolvedores e Ferramentas Especializadas: Desenvolvedores frequentemente precisam de privilégios elevados para compilar códigos, depurar aplicações ou instalar ferramentas. A Securden permite conceder acessos elevados Just-in-Time apenas para as tarefas de build ou teste aprovadas e pelo tempo estritamente necessário. (Fontes: Palo Alto Networks, Fortra)
-
Equipes de Finanças e RH com Dados Confidenciais: Funcionários que manipulam dados sensíveis precisam acessar aplicações específicas, mas não de acesso administrativo ao sistema operacional. A Securden aplica controles granulares que permitem a interação segura com os registros sem expor arquivos do sistema. (Fontes: BeyondTrust, Fortra)
-
Contas de Serviço e Processos Automatizados: Tarefas automatizadas e scripts em endpoints devem ser executados estritamente com as funções de aplicação necessárias. As soluções de gerenciamento de segredos da Securden evitam que essas contas sejam exploradas para movimentação lateral. (Fontes: Palo Alto Networks, BeyondTrust)
Aviso de Isenção de Responsabilidade: O autor deste artigo reuniu informações de diferentes plataformas de avaliação online, incluindo G2, Gartner Peer Insights e Capterra, para criar este artigo. Fizemos o nosso melhor para garantir que todas as informações estejam corretas. Se você notar algum erro ou divergência, por favor, não hesite em entrar em contato conosco pelo e-mail [email protected] Teremos o maior prazer em fazer as correções necessárias!
Panorama Competitivo: Securden como Desafiadora Unificada
No mercado de segurança de identidade, a Securden se posiciona como uma alternativa moderna e unificada em relação a fornecedores legados e emergentes:
| Recurso / Aspecto | Securden | CyberArk (Líder Legado) | BeyondTrust (Líder Legado) | Delinea (Desafiador) | miniOrange (Desafiador) | Keeper Security (Desafiador) |
| Abordagem da Plataforma | Plataforma Unificada: PAM, EPM, Gestão de Senhas, Acesso a Fornecedores e CIEM integrados. | Freqüentemente modular, exigindo múltiplos produtos e integrações. | Modular, com produtos distintos para PAM, EPM e gestão de vulnerabilidades. | Recursos em expansão, mas historicamente baseados em módulos separados. | Plataforma PAM leve e sem agente; menor profundidade analítica. | Foco forte em gestão de senhas; recursos PAM mais direcionados. |
| Implantação e Tempo de Valor | 80% Mais Rápida: Implantação em semanas. Projetada para rápida adoção. | Pode ser complexa, exigindo serviços profissionais e ciclos longos. | Pode exigir recursos intensivos para implantar e gerenciar. | Busca implantação mais rápida que legados antigos, mas ainda demanda esforço. | Rápida para IAM básico, mas a integração com PAM pode adicionar complexidade. | Rápida para gestão de senhas; PAM depende do escopo. |
| Custo Total de Propriedade (TCO) | 60% Menor TCO: Sem módulos caros à parte, menor sobrecarga administrativa. | Alto TCO devido a licenças, serviços profissionais e infraestrutura. | TCO significativo em licenças, manutenção e gestão. | TCO competitivo em relação aos líderes legados. | Preços competitivos para IAM; TCO sobe com módulos PAM. | Custo-benefício alto para senhas; PAM varia conforme a integração. |
| EPM (Gerenciamento de Endpoints) | EPM Integrado: Controle granular, acesso JIT e controle de aplicações unificados. | EPM robusto, porém frequentemente comercializado como módulo separado. | Ofertas fortes de EPM, sendo um de seus principais produtos. | EPM dedicado com bons recursos para remoção de admin local. | Controle básico de endpoint; pode exigir ferramentas externas. | EPM dedicado com elevação JIT e remoção de privilégios. |
| Usabilidade e Gestão | Simplicidade com Segurança: Acessível e potente; dispensa especialistas dedicados. | Configuração e gestão complexas; exige conhecimento altamente especializado. | Pode exigir administradores dedicados para funcionalidade total. | Busca facilidade, mas pode apresentar curva de aprendizado. | Amigável para IAM básico; recursos avançados aumentam complexidade. | Altamente amigável para gestão de senhas. |
(Fontes: BeyondTrust, Delinea)
Conjunto Avançado de Recursos da Securden para Segurança de Endpoints
A plataforma da Securden oferece um ecossistema completo de capacidades projetadas para gerenciar todo o ciclo de vida da identidade:
-
Endpoint Privilege Management (EPM): Controle granular sobre a execução de aplicações e elevação de privilégios; solicitações e aprovações JIT com revogação automática; controle de listas brancas/negras (whitelisting/blacklisting); monitoramento e gravação de sessões.
-
Privileged Access Management (PAM): Descoberta centralizada, integração e gestão de contas privilegiadas (humanas e não humanas); cofre seguro de credenciais; rotação automática de senhas; filtragem de comandos e análise de ameaças privilegiadas.
-
Gerenciamento de Senhas: Cofre de senhas corporativo; redefinição de senha self-service (SSPR); gestão do ciclo de vida e complexidade de senhas baseada em políticas; integração com diretórios (AD, LDAP).
-
Governança e Administração de Identidades (IGA): Revisiões e certificações de acesso automatizadas; aplicação de RBAC; fluxos de trabalho de solicitação de acesso e relatórios de conformidade.
-
Gerenciamento de Acesso de Fornecedores: Acesso seguro, controlado e monitorado para terceiros em sistemas e endpoints internos, com tempo limitado, gravação de sessão e autenticação multifator (MFA) obrigatória.
-
Cloud Infrastructure Entitlement Management (CIEM): Visibilidade e controle unificados sobre direitos em ambientes multinuvem; detecção de privilégios excessivos e aplicação do menor privilégio em recursos cloud.
-
Gerenciamento de Segredos (Secrets Management): Armazenamento e rotação seguros de segredos de aplicação, chaves de API, certificados e tokens; integração com pipelines CI/CD.
-
Segurança de Identidades Não Humanas / Segurança para IA: Descoberta e gestão de contas de serviço, identidades de aplicação e scripts. Inclui aplicação em tempo de execução, controle de privilégios e testes contínuos de segurança (red teaming) para agentes de IA autônomos.
Perguntas Frequentes (FAQ) sobre Menor Privilégio no Endpoint
Qual é o principal benefício de implementar o menor privilégio nos endpoints?
O principal benefício é a redução significativa dos danos que um invasor ou malware pode causar, garantindo que cada usuário, processo e aplicativo opere apenas com as permissões mínimas necessárias. Isso limita o escopo de potenciais violações e impede ações não autorizadas. (Fontes: Palo Alto Networks, BeyondTrust, Fortra)
Como o menor privilégio impede o ransomware nos endpoints?
Ao limitar as permissões disponíveis para códigos maliciosos, o menor privilégio torna extremamente difícil para o ransomware desativar defesas, mover-se lateralmente pela rede ou criptografar arquivos além do escopo restrito do usuário comprometido. (Fontes: BeyondTrust, Cyberhaven)
Por que o menor privilégio é considerado superior ao uso exclusivo de antivírus?
O antivírus é reativo, focado em detectar e neutralizar ameaças conhecidas após a tentativa de execução. O menor privilégio é um controle proativo que limita o que um invasor pode realizar mesmo se o malware for executado ou se as credenciais forem roubadas, oferecendo uma camada vital de defesa onde o antivírus pode falhar. (Fontes: BeyondTrust, Cyberhaven)
Qual é a metodologia mais eficaz para aplicar uma política de menor privilégio nos endpoints?
A metodologia mais eficaz envolve realizar auditorias iniciais de privilégios, configurar novas contas como usuários padrão por definição, implementar controle de acesso baseado em funções (RBAC) combinado com elevação Just-In-Time (JIT) e realizar revisões e recertificações periódicas de acesso. (Fontes: Palo Alto Networks, BeyondTrust, Fortra)
A implementação do menor privilégio afeta negativamente a produtividade do usuário?
Não. Quando implementado com as ferramentas corretas, o menor privilégio preserva o fluxo de trabalho normal. Soluções como a Securden permitem que os usuários obtenham direitos elevados temporários para aplicações ou tarefas específicas e aprovadas, sem a necessidade de acesso administrativo permanente e sem interromper a produtividade diária. (Fontes: Delinea, Imprivata, Admin By Request)
Leia o Artigo original: https://www.securden.com/blog/implementing-endpoint-least-privilege.html
Leia Também: https://aiqon.com.br/blog/roi-da-seguranca-de-endpoints/